Domain leuchtpistole.de kaufen?
Wir ziehen mit dem Projekt
leuchtpistole.de um.
Sind Sie am Kauf der Domain
leuchtpistole.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain leuchtpistole.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
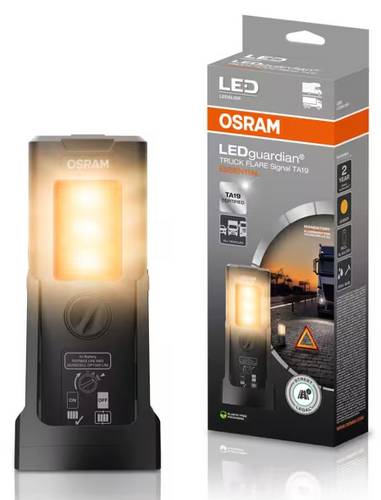
OSRAM LEDSL106 Signal Leuchtmittel 6VStraßenzulassung gemäß §53a StVZO. Die Verwendung ist auch in weiteren EU-Ländern zulässig1) Vorgeschrieben in Deutschland für Fahrzeuge größer gleich 3,5t und für Fahrzeuge kleiner 3,5t optional und auch in anderen Ländern empfohlen Wasser-, staub- und stoßresistent21,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
OSRAM LEDSL106 Signal Leuchtmittel 6 VStraßenzulassung gemäß §53a StVZO. Die Verwendung ist auch in weiteren EU-Ländern zulässig1) Vorgeschrieben in Deutschland für Fahrzeuge größer gleich 3,5t und für Fahrzeuge kleiner 3,5t optional und auch in anderen Ländern empfohlen Wasser-, staub- und stoßresistent 24,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man die Helligkeit einer Taschenlampe verstärken?
Die Helligkeit einer Taschenlampe kann verstärkt werden, indem man eine stärkere Glühbirne einsetzt oder die aktuelle Glühbirne durch eine LED ersetzt. Eine andere Möglichkeit ist die Verwendung von hochwertigen Batterien mit hoher Kapazität, um eine konstante und starke Leuchtkraft zu gewährleisten. Zudem kann die Reflektorlinse der Taschenlampe gereinigt werden, um eine bessere Lichtausbeute zu erzielen. **
-
Wie kann man die Helligkeit einer Taschenlampe erhöhen?
1. Verwende eine Taschenlampe mit einer höheren Wattzahl oder Lumen. 2. Setze frische Batterien oder einen leistungsstarken Akku ein. 3. Reinige die Linse der Taschenlampe, um eine maximale Lichtausbeute zu erzielen. **

Wie kann man die Helligkeit einer LED-Taschenlampe anpassen?
Die Helligkeit einer LED-Taschenlampe kann in der Regel durch verschiedene Modi oder Einstellungen am Gerät selbst angepasst werden. Manche Taschenlampen verfügen über mehrere Helligkeitsstufen, die durch Drücken des Ein- oder Ausschalters gewechselt werden können. Alternativ können externe Dimmer oder Filter verwendet werden, um die Helligkeit anzupassen. **
Wie können Leuchtmittel in Kleidung integriert werden, um die Sichtbarkeit und Sicherheit im Dunkeln zu verbessern?
Leuchtmittel wie LED-Streifen oder reflektierende Materialien können in die Kleidung eingearbeitet werden. Diese können durch Batterien oder USB-Anschlüsse betrieben werden. Dadurch wird die Sichtbarkeit und Sicherheit im Dunkeln erhöht. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waterlamp - Wasserbetriebene Notfall-Taschenlampe**allgemeine Informationen** Die neueste Technik - Licht erzeugen nur durch Flüssigkeit ! Mit dieser neuen Technologie bringen Sie Licht ins dunkle und das ganz ohne Strom oder Batterien, sondern nur mit Flüssigkeit ! Die WaterLamp® Notfall-Taschenlampe ist eine zuverlässige Lichtquelle für Krisen-, Notfall- und Outdoor-Situationen und kommt vollständig ohne Batterien oder Akkus aus. Sie wurde für maximale Einsatzbereitschaft entwickelt und ist jederzeit funktionsfähig, auch nach jahrelanger Lagerung. Aktiviert wird die Notfall-Taschenlampe durch jede wasserbasierte Flüssigkeit. Dazu wird der Griff mit den wellenförmigen Öffnungen kurz befeuchtet oder eingetaucht, woraufhin sofort Licht durch eine sichere und kontrollierte Oxidationsreaktion entsteht. Eine Befeuchtung liefert mindestens 17 Stunden Licht, abhängig von Nutzung und Umgebungsbedingungen. Nach dem vollständigen Austrocknen ist die Taschenlampe erneut einsatzbereit und nahezu unbegrenzt lagerfähig, ohne Selbstentladung und ohne Wartungsaufwand. Sie eignet sich ideal für Notfallsets, Blackout-Vorsorge, Bushcraft-, Survival- und Campinganwendungen sowie für professionelle Sicherheits- und Einsatzbereiche. Mit einer Leuchtweite von bis zu 34 Metern sorgt die WaterLamp® Notfall-Taschenlampe zuverlässig für Orientierung und Sicherheit, wenn es drauf ankommt. - Aktivierung durch jede wasserbasierte Flüssigkeit wie zum Beispiel Wasser, Kaffee oder Urin - Funktioniert ohne Batterien und ohne Aufladen - Mehrfach nutzbar und ausgelegt für mehr als 50 Notfallsituationen - Nahezu unbegrenzt lagerfähig bei trockener Aufbewahrung - Lieferung in einer luft- und wasserdicht versiegelten Dose - Sofort einsatzbereit, auch nach jahrelanger Lagerung - Robust und leicht mit einem Gewicht von ca. 115 g - Beinhaltet keine giftigen oder gefährlichen Chemikalien - Kein Gefahrgut, ex-geschützt, signaturfrei - Spart bis zu 200 Batterien gegenüber vergleichbaren, batteriebetriebenen Leuchten ein **Technische Daten** - Leuchtweite: bis zu 34 m - Helligkeit: 67 Lumen - Leuchtdauer pro Aktivierung: mindestens 17 Stunden, abhängig von Nutzung und Umgebungsbedingungen (Temperatur, Luftfeuchtigkeit) - Gesamte Leuchtdauer (addiert): ca. 1.500 Stunden - Aktivierung über wasserbasierte Flüssigkeiten - Maximaler Output: 150 mA - Gesamtlänge: 17,6 cm - Durchmesser: 67 mm - Gewicht: ca. 113 g - Ein-und Ausschalter vorhanden - Batterien oder Akkus nicht erforderlich - Kein Ablaufdatum und keine Selbstentladung - CE-zertifiziert **Warn -und Sicherheitshinweise** Verwenden Sie die WaterLamp® Notfall-Taschenlampe ausschließlich mit wasserbasierten Flüssigkeiten. Der Kontakt mit chemisch aggressiven oder ölhaltigen Flüssigkeiten kann die Funktion der WaterLamp® Notfall-Taschenlampe beeinträchtigen. Lagern Sie die WaterLamp® Notfall-Taschenlampe trocken, um eine unbeabsichtigte Aktivierung zu vermeiden. Lassen Sie die WaterLamp® Notfall-Taschenlampe nach jeder Nutzung vollständig trocknen, um die maximale Lebensdauer zu erhalten. Die WaterLamp® Notfall-Taschenlampe ist nicht für den Einsatz unter Wasser entwickelt. **Ergänzende Nutzungshinweise** Wir empfehlen, die WaterLamp® Notfall-Taschenlampe nach dem Gebrauch über den Ein- und Ausschalter auszuschalten, sobald das Licht nicht mehr benötigt wird. Durch das Ausschalten wird die interne Oxidationsreaktion kontrolliert gestoppt und auf einen Restwert von etwa 7% reduziert. Der verbleibende Restwert wird während des anschließenden Trocknungsprozesses, abhängig von Umgebungstemperatur und Luftfeuchtigkeit, vollständig beendet. Diese kontrollierte Abschaltung ermöglicht eine deutlich effizientere Nutzung der aktiven Materialien und erhöht die Anzahl der möglichen Einsätze der WaterLamp® Notfall-Taschenlampe. Im Vergleich zu einer durchgehend laufenden Aktivierung kann die WaterLamp® Notfall-Taschenlampe so gezielt nur für den tatsächlichen Bedarf genutzt werden, etwa für eine Stunde Licht, ohne unnötigen Materialverbrauch. Die Möglichkeit, die Reaktion bewusst zu unterbrechen, stellt ein wesentliches technisches Merkmal der WaterLamp® Notfall-Taschenlampe dar und unterscheidet sie von herkömmlichen elektrochemischen Lösungen. **Umwelt & Entsorgung** Die WaterLamp® Notfall-Taschenlampe ist mit Ausnahme der LED vollständig recycelbar. Bitte entsorgen Sie das Produkt gemäß den örtlichen Recyclingvorschriften. **Rücknahmebedingungen** Die Rücknahme und die damit verbundene Rückerstattung des Warenwertes erfolgt nur, wenn die Verpackung (Dose) unbeschädigt und ungeöffnet bleibt. Gewährleistungsansprüche bleiben bestehen.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSRAM LEDSL106 Signal Leuchtmittel 6VStraßenzulassung gemäß §53a StVZO. Die Verwendung ist auch in weiteren EU-Ländern zulässig1) Vorgeschrieben in Deutschland für Fahrzeuge größer gleich 3,5t und für Fahrzeuge kleiner 3,5t optional und auch in anderen Ländern empfohlen Wasser-, staub- und stoßresistent21,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
OSRAM LEDSL106 Signal Leuchtmittel 6 VStraßenzulassung gemäß §53a StVZO. Die Verwendung ist auch in weiteren EU-Ländern zulässig1) Vorgeschrieben in Deutschland für Fahrzeuge größer gleich 3,5t und für Fahrzeuge kleiner 3,5t optional und auch in anderen Ländern empfohlen Wasser-, staub- und stoßresistent 24,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hossfeld, Björn: Notfall-ManualNotfall-Manual , Im Akutfall müssen Sie als Notärzt*in in kürzester Zeit Symptome richtig einschätzen, eine sichere Diagnose erstellen, alle wichtigen Differenzialdiagnosen einbeziehen und die notwendige präklinische Therapie einleiten. Das Notfall-Manual liefert alle notwendigen Informationen, um kompetent und effizient handeln zu können. Übersichtlich nach verschiedenen Fachgebieten gegliedert, werden alle typischen Notfälle strukturiert und stichwortartig behandelt. Algorithmen fassen Wesentliches anschaulich zusammen. Typische Fehler in über 100 Notfallsituationen werden aufgezeigt. Neu in der gründlich überarbeiteten 10. Auflage: Neue Themen: Analgosedierung, Palliativmedizinische Notfälle, Ereignisse mit Massenanfall von Notfallpatienten, Covid-19, Pflanzeintoxikationen Aktualisierung gemäß aktueller Leitlinien Vollständige Überarbeitung und Aktualisierung der Themen Reanimation bei Kreislaufstillstand, Narkose sowie Todesfeststellung und Leichenschau Das Buch eignet sich für: Ärzt*innen in Weiterbildung Notfallmedizin, mit Zusatz Notfallmedizin,in der Notaufnahme Rettungsassistent*innen / Notfallsanitäter*innen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 10. Auflage, Erscheinungsjahr: 20230413, Produktform: Kartoniert, Autoren: Schua, Rainer~Sefrin, Peter~Hossfeld, Björn, Auflage: 23010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 324, Abbildungen: 34 farbige Abbildungen, Keyword: <P><b>Prof. Dr. med. Peter Sefrin,</b> Facharzt für Anästhesie, Schwerpunkt Notfallmedizin; <BR>1996 - 2006 Leiter der Sektion Präklinische Notfallmedizin der Klinik und Poliklinik für Anästhesiologie der Universität Würzburg; <BR>Gründer und Ehrenvorsitzender des agbn (Arbeitsgemeinschaft der in Bayern tätigen Notärzte, ca. 3.200 Mitglieder); <BR>langjähriger Vorsitzender der Bundesvereinigung der Arbeitsgemeinschaft Notärzte Deutschlands BAND e.V.; <BR>1989-2008 mehrfach Präsident der Deutschen Gesellschaft für Katastrophenmedizin (DGKM); <BR>1983-2016 Vorsitzender der Sektion Notfall- und Katastrophenmedizin der DIVI, Fachschema: Innere Medizin~Medizin / Innere Medizin~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst~Klinische und Innere Medizin, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 150, Breite: 104, Höhe: 17, Gewicht: 235, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Helligkeit einer Taschenlampe verstärken?
Die Helligkeit einer Taschenlampe kann verstärkt werden, indem man eine stärkere Glühbirne einsetzt oder die aktuelle Glühbirne durch eine LED ersetzt. Eine andere Möglichkeit ist die Verwendung von hochwertigen Batterien mit hoher Kapazität, um eine konstante und starke Leuchtkraft zu gewährleisten. Zudem kann die Reflektorlinse der Taschenlampe gereinigt werden, um eine bessere Lichtausbeute zu erzielen. **
-
Wie kann man die Helligkeit einer Taschenlampe erhöhen?
1. Verwende eine Taschenlampe mit einer höheren Wattzahl oder Lumen. 2. Setze frische Batterien oder einen leistungsstarken Akku ein. 3. Reinige die Linse der Taschenlampe, um eine maximale Lichtausbeute zu erzielen. **
-
Wie kann man die Helligkeit einer LED-Taschenlampe anpassen?
Die Helligkeit einer LED-Taschenlampe kann in der Regel durch verschiedene Modi oder Einstellungen am Gerät selbst angepasst werden. Manche Taschenlampen verfügen über mehrere Helligkeitsstufen, die durch Drücken des Ein- oder Ausschalters gewechselt werden können. Alternativ können externe Dimmer oder Filter verwendet werden, um die Helligkeit anzupassen. **
-
Wie können Leuchtmittel in Kleidung integriert werden, um die Sichtbarkeit und Sicherheit im Dunkeln zu verbessern?
Leuchtmittel wie LED-Streifen oder reflektierende Materialien können in die Kleidung eingearbeitet werden. Diese können durch Batterien oder USB-Anschlüsse betrieben werden. Dadurch wird die Sichtbarkeit und Sicherheit im Dunkeln erhöht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.